一、目标
之前我们已经用unidbg跑通了libencrypt.so,那么如何判断跑出来的结果是对是错?再如何纠正unidbg跑错误的流程,是我们今天的目标。
v6.1.0
二、步骤
找到明显的接口来判断
checkcode是加密,加密的结果确实不好判断是否正确。不过我们可以试试解密,能解密就是对的,简单粗暴。这里解密函数是 decheckcode 。
1public void callB() {
2    String strA = "FlK6XicivmCwPSE3sk6b71m9WbWd/gYZtlajqGXhEXXjmWEZziR51rVWSEDwUUi4UN9RnoCGbLNmqI80Fiog4Sw==";
3    String methodName = "decheckcode(Ljava/lang/String;)Ljava/lang/String;";
4    DvmObject ret = dvmClass.callStaticJniMethodObject(emulator, methodName,strA);
5    String strOut = (String)ret.getValue();
6    System.out.println("call decheckcode: " + strOut);
7}
跑一下,这个结果明显不对,死心了
call decheckcode: fac34ffa581987c7a1ffa5b876ca96ce
分析问题
结果不对,肯定是过程不对。
那么解决方案就是 分析对比unidbg运行的流程和app运行的流程 有哪里有不同?
对比运行流程有三个粒度, 函数、代码块和代码。 (在ida里按空格,出现的流程图中的每个块就是代码块)
我们今天主要要对比 decheckcode函数,所以先从代码块的粒度来做Trace。
Trace Block
unidbg提供一个BlockHook,每运行到一个代码块就触发这Hook,我们就利用他来做Trace Block
1// 保存需要用frida Hook的Block的地址
2public static Map<Integer, Integer> subTraceMap = new HashMap<Integer, Integer>();
3// 保存命中的Block地址的次数,命中次数太多的就忽略掉。
4public static Map<Integer, Integer> calcMap = new HashMap<Integer, Integer>();
5
6// 入参是so基地址,   需要Trace代码的开始地址和结束地址
7private void traceBlock(final long baseAddr, final long starAddr, final long endAddr) {
8    emulator.getBackend().hook_add_new(new BlockHook() {
9        @Override
10        public void hookBlock(Backend backend, long address, int size, Object user) {
11            // 代码块需要大于20个字节,  块太小 影响 frida的 hook
12            if (size > 20) {
13                Instruction[] insns = emulator.disassemble(address, 4, 0);
14
15                int iSize = insns[0].getSize();
16                int iUseAddr = 0;
17
18                if (iSize == 4) {
19                    // ARM模式 4字节
20                    iUseAddr = (int) (address - baseAddr);
21                } else {
22                    // THUMB模式 2 字节 ,hook的时候 + 1 ,
23                    iUseAddr = (int) (address - baseAddr) + 1;
24                }
25
26                if (calcMap.containsKey(iUseAddr)) {
27                // 保存命中次数
28                    int iValue = calcMap.get(iUseAddr);
29                    calcMap.put(iUseAddr, iValue + 1);
30
31                    // 4次以上的调用就不显示了, 也不用frida Trace了
32                    if (iValue > 3) {
33                        subTraceMap.remove(iUseAddr);
34                    } else {
35                        System.out.println("  " + "sub_" + Integer.toHexString((int) (address - baseAddr)) + " ");
36                    }
37
38                } else {
39                    calcMap.put(iUseAddr, 1);
40                    subTraceMap.put(iUseAddr, 1);
41
42                    System.out.println("  " + "sub_" + Integer.toHexString((int) (address - baseAddr)) + " ");
43                }
44            }
45        }
46
47        @Override
48        public void onAttach(UnHook unHook) {
49
50        }
51
52        @Override
53        public void detach() {
54
55        }
56
57    }, starAddr, endAddr, 0);
58
59}
Trace Block结束之后,把命中的代码块地址都打印出来,用于在Frida中去hook
1public void PrintHookSubInfo(){
2    System.out.println("subTrace len = " + subTraceMap.size());
3    String strOut = "";
4    for (Map.Entry<Integer, Integer> entry : subTraceMap.entrySet()) {
5        int iShow = entry.getKey();
6        // 为了和unidbg显示一致这里处理下
7        if(iShow % 2 != 0){
8            iShow = iShow -1;
9        }
10        strOut = strOut + "  ,['sub_" + Integer.toHexString(iShow ) + "','0x" + Integer.toHexString((int)entry.getKey() ) + "']";
11    }
12    System.out.println(strOut);
13}
有了这两个函数就可以干活了
1public void callB() {
2    traceBlock(module.base,module.base,module.base  + module.size);
3  ...
4        String methodName = "decheckcode(Ljava/lang/String;)Ljava/lang/String;";
5        DvmObject ret = dvmClass.callStaticJniMethodObject(emulator, methodName,strA);
6  ...
7    PrintHookSubInfo();
8}
在执行 decheckcode 之前去做Trace, 执行之后去打印所有命中的Block地址。
Tip:
这个样本没那么复杂,所以就直接Trace所有代码范围,讲究人是需要缩小范围,只Trace自己感兴趣的部分。
1Find native function Java_com_bangcle_comapiprotect_CheckCodeUtil_decheckcode => RX@0x4002b1bc[libencrypt.so]0x2b1bc
2  sub_2b1bc
3  sub_2b20c
4  sub_2b238
5  sub_2b254
6  sub_2b270
7  sub_2b28c
8  sub_2b2a8
9  sub_2b2c4
10  sub_2b2e0
11  sub_2b2fc
12  sub_2b318
13  sub_2b334
14    ...
15
16subTrace len = 127
17  ,['sub_21400','0x21400']  ,['sub_21c00','0x21c00']  ,['sub_22200','0x22200']  ,['sub_2b604','0x2b604']  ...
Trace的结果出来了,命中的地址列表也打印出来了,一共命中了127个地址块。
frida Hook 对比
把命中的地址列表导入到frida里面去hook,然后就可以对比出来 unidbg跑的流程和App跑的流程的差别了。
1function hook_suspected_function(targetSo) {
2    const funcs = [
3        ['sub_21400','0x21400']  ,['sub_21c00','0x21c00']  ,['sub_  ...
4          ];
5
6    for (var i in funcs) {
7        let relativePtr = funcs[i][1];
8        let funcPtr = targetSo.add(relativePtr);
9        let describe = funcs[i][0];
10        let handler = (function() {
11            return function(args) {
12                // console.log("\n");
13                console.log(TAG + describe);
14            };
15        })();
16        Interceptor.attach(funcPtr, {onEnter: handler});
17    }
18}
19
20
21function traceNative() {
22    var targetSo = Module.findBaseAddress('libencrypt.so');
23    console.log(TAG +" Trace ############# libencrypt.so: " +targetSo);
24    hook_suspected_function(targetSo);
25}
26
27// 然后在hook  decheckcode的时候打印Trace结果
28Interceptor.attach(targetSo.add(0x2B1BC ),{
29    onEnter: function(args){
30        traceNative();
31
32        var strCls = Java.use('java.lang.String');
33
34        var strA = Java.cast(this.context.x2, strCls);
35        console.log(TAG + "-------- decheckcode a = " + strA);
36
37    },
38    onLeave: function(retval){
39        var strCls = Java.use('java.lang.String');
40        var strRc = Java.cast(retval, strCls);
41        console.log(TAG + "-------- decheckcode rc = " + strRc);
42
43    }
44});
对比结果
对比的方法比较low,先把unidbg Trace Block的结果复制到文本文件1,然后把frida hook打印的结果复制到文本文件2。 最后开启 Beyond Compare 来对比

1:cmp
过程虽然很low,但是结果可一点都不low,从对比的结果看,大家之前都是好朋友,不过 sub_18650 之后就开始分道扬镳了。
这时候就需要问问ida了。
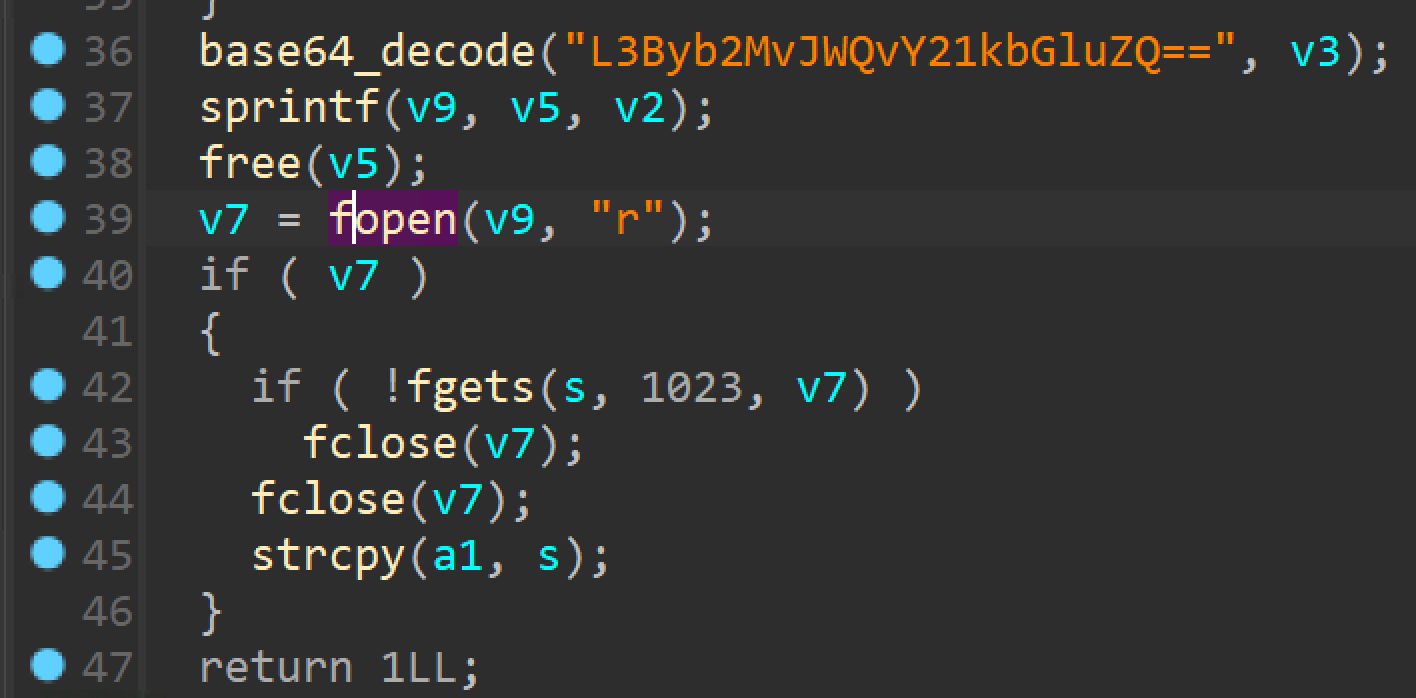
1:fopen
这里fopen了一个文件,文件名是做了base64。
base64谁不会呢,随便写两行代码就可以解出来了 /proc/%d/cmdline
这又在考我们的android编程知识了,问了下谷哥,哥说了,这是在读进程名,对于apk来说,进程名就是他的包名。
回想在 unidbg中 有个不起眼的报错
[11:26:48 927] INFO [com.github.unidbg.linux.ARM64SyscallHandler] (ARM64SyscallHandler:1309) - openat dirfd=-100, pathname=/proc/2256/cmdline, oflags=0x0, mode=0
这也是在提醒我们,读取进程名失败了。
重定向io
unidbg是支持这种情况的,先让 CaranywhereDemo 多继承一个 IOResolver 来做io重定向
1public class CaranywhereDemo  extends AbstractJni implements IOResolver<AndroidFileIO> {
2    ...
3
4    public Caranywhere(String apkFilePath) throws DecoderException, IOException {
5      ...
6            emulator.getSyscallHandler().addIOResolver(this);
7      ...
8    }
9
10    FileResult<AndroidFileIO> f1;
11
12    public FileResult<AndroidFileIO> getF1(String pathname, int oflags) {
13        if (f1 == null) {
14            f1 = FileResult.<AndroidFileIO>success(new ByteArrayFileIO(oflags, pathname, "com.xxx.aeri.caranywhere".getBytes()));
15        }
16        System.out.println("new f1==" + pathname + "===" + vm.getPackageName());
17        return f1;
18    }
19
20    @Override
21    public FileResult<AndroidFileIO> resolve(Emulator<AndroidFileIO> emulator, String pathname, int oflags) {
22        System.out.println(pathname);
23        if ("/proc/self/cmdline".equals(pathname) || ("/proc/" + emulator.getPid() + "/cmdline").equals(pathname)) {
24                        return getF1(pathname, oflags);
25        }
26
27        return null;
28    }
29}
ok了,这几步又和App跑的一样了,大家又是好朋友了。
不过问题还是没有解决,跑出来的结果还是不对,木有解密成功。而且貌似这个app还有坑,hook点一多就摆烂,直接崩溃。
得找新武器对付它了,期待下一章的大结局吧。
三、总结
何以解忧,唯有Trace。
能下断点Debug的App,一定就逃不出手心了。所以现在App的关注点都是抵抗Debug,抵抗下断点。
结果不对,就和正确的结果去对比流程,跑的和你一模一样,总没毛病吧?
1:ffshow
凡说之难 在知所说之心 可以吾说当之
Tip:
: 本文的目的只有一个就是学习更多的逆向技巧和思路,如果有人利用本文技术去进行非法商业获取利益带来的法律责任都是操作者自己承担,和本文以及作者没关系,本文涉及到的代码项目可以去 奋飞的朋友们 知识星球自取,欢迎加入知识星球一起学习探讨技术。有问题可以加我wx: fenfei331 讨论下。
关注微信公众号: 奋飞安全,最新技术干货实时推送